Så fungerar Nisenta
En genomgång av kunddelen - för dig som vill veta vad plattformen faktiskt gör innan ni börjar.
Nisenta samlar NIS2, GDPR och - som tillval - CRA i en plattform. Istället för att ta in en konsult för varje ny fråga bygger ni upp och underhåller efterlevnaden själva, med struktur, påminnelser och dokumentation som håller vid en tillsyn.
Guiden nedan går igenom kunddelen steg för steg, så som en av era medarbetare möter den efter inloggning. Varje bild är en riktig vy från systemet.
Kom igång
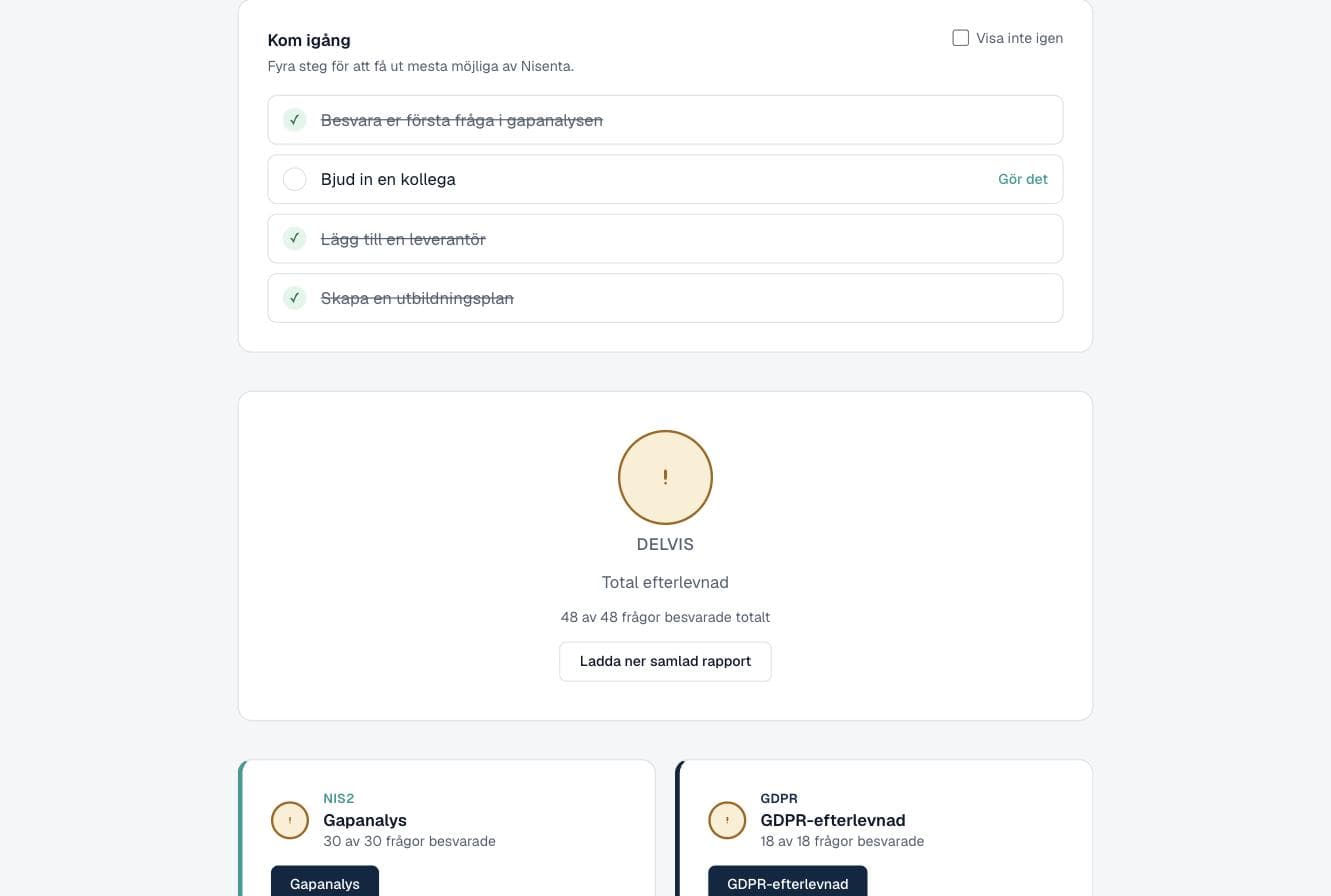
Efter registrering väljer ni vilka regelverk som gäller er - NIS2, GDPR och CRA som tillval. En kom igång-checklista i fyra steg leder in er: besvara första frågan i gapanalysen, bjud in en kollega, lägg till en leverantör och skapa en utbildningsplan. Överst syns alltid er samlade efterlevnadsgrad.
Din översiktsbild
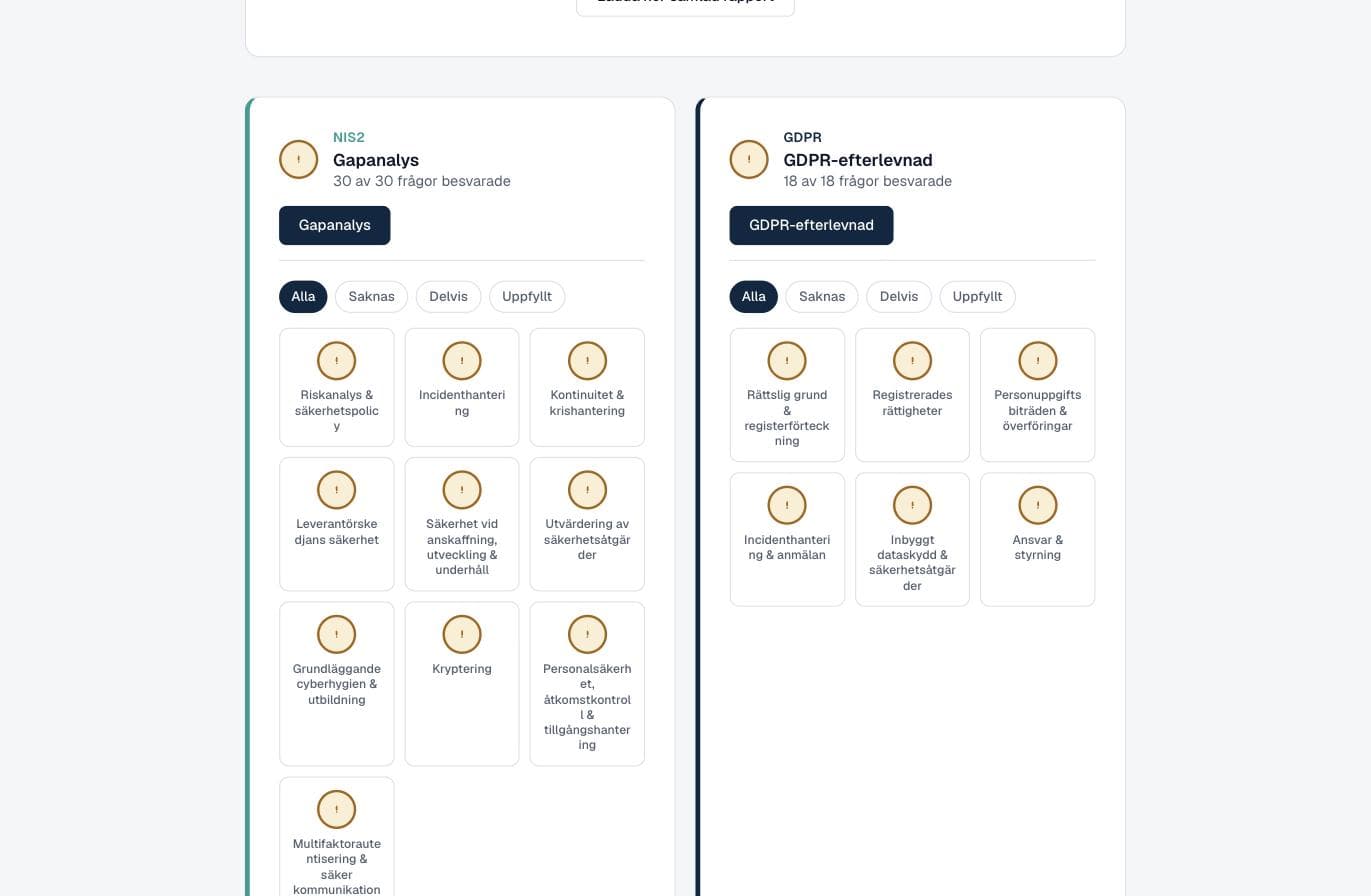
Översikten visar status per regelverk sida vid sida: hur många frågor som är besvarade, hur långt ni kommit och vilka områden som behöver arbete. NIS2 har tio säkerhetsområden, GDPR sex. Härifrån klickar ledningen sig ner i detaljerna - eller laddar ner en samlad rapport.
Gapanalys för NIS2
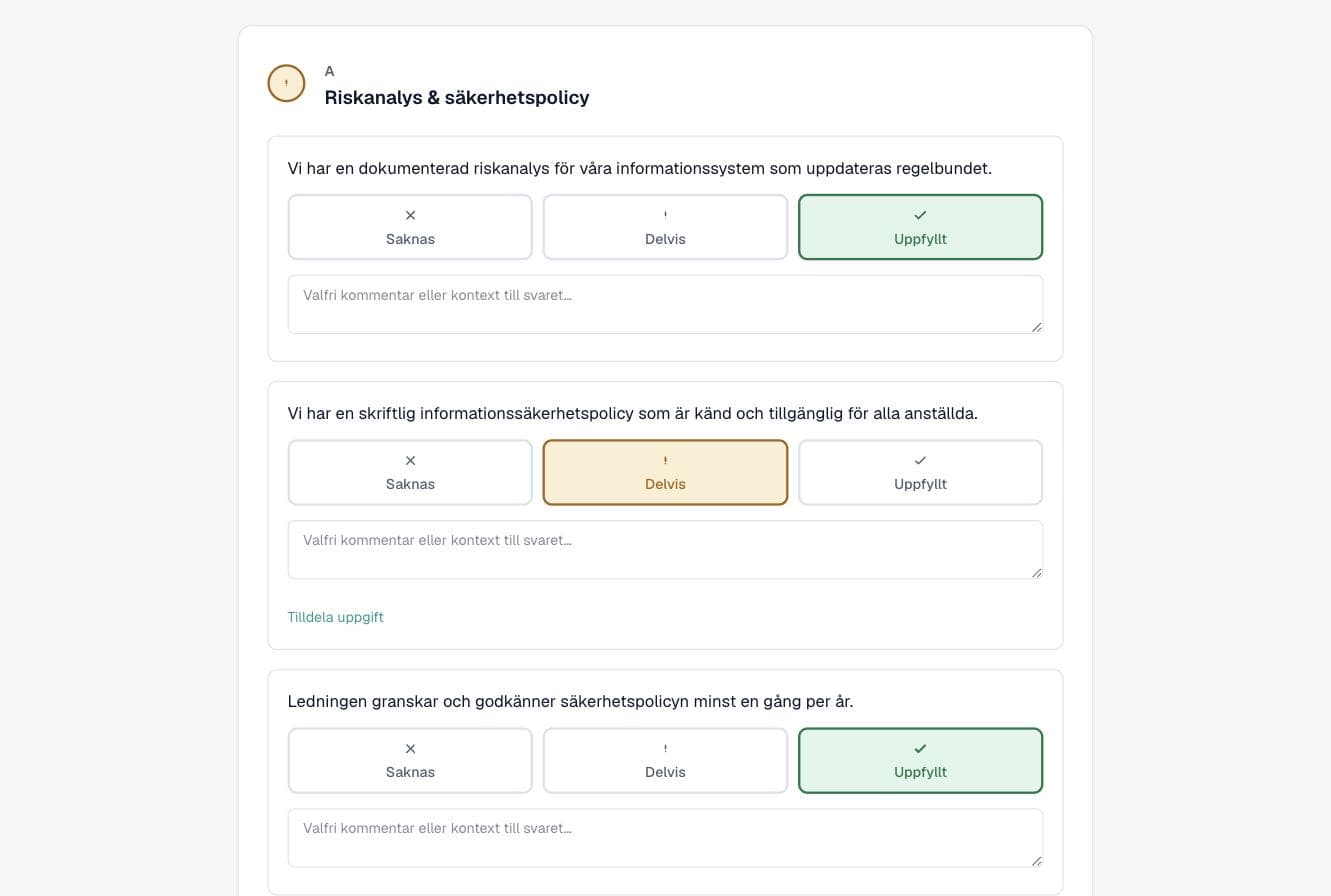
Gapanalysen är kärnan i NIS2-arbetet: konkreta frågor inom vart och ett av artikel 21:s tio områden, som ni besvarar med Saknas, Delvis eller Uppfyllt. Till varje fråga kan ni skriva en kommentar, ladda upp underlag och tilldela en uppgift till rätt person internt. Ni sparar och fortsätter när ni vill.
GDPR-efterlevnad
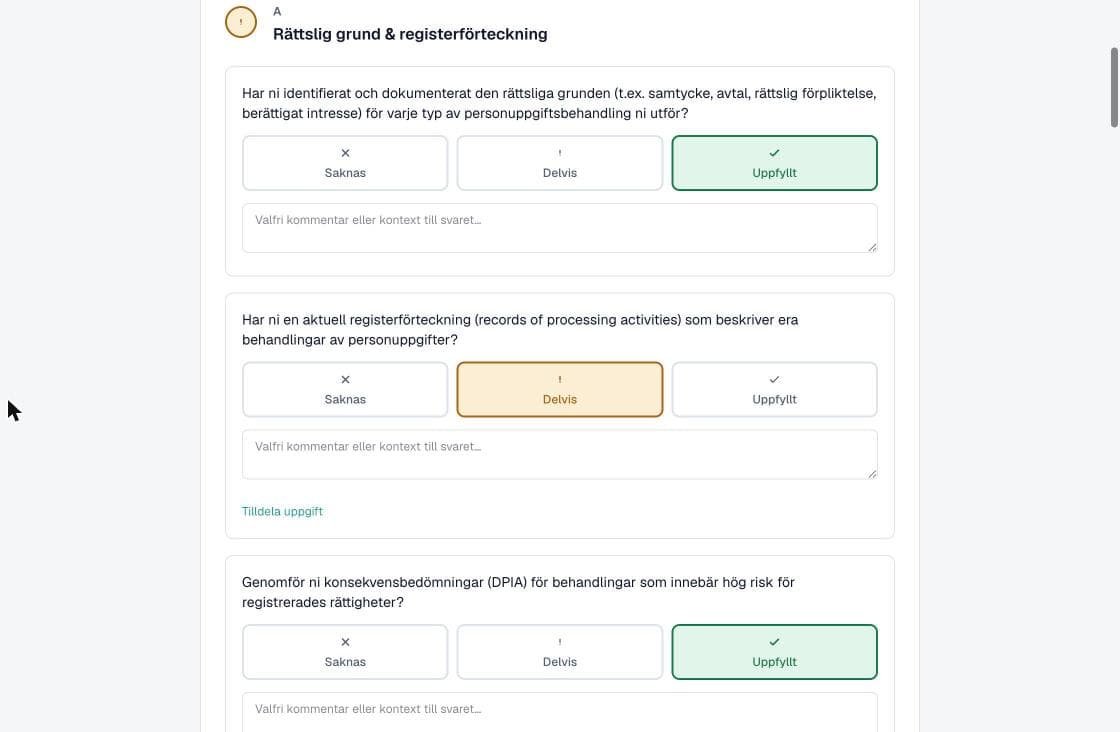
GDPR-delen fungerar likadant, med sex områden - från rättslig grund och registerförteckning till registrerades rättigheter och incidenthantering. Samma arbetssätt: svara, kommentera, dokumentera och fördela ansvar. Ni väljer själva om GDPR ska visas eller inte.
CRA för produkter
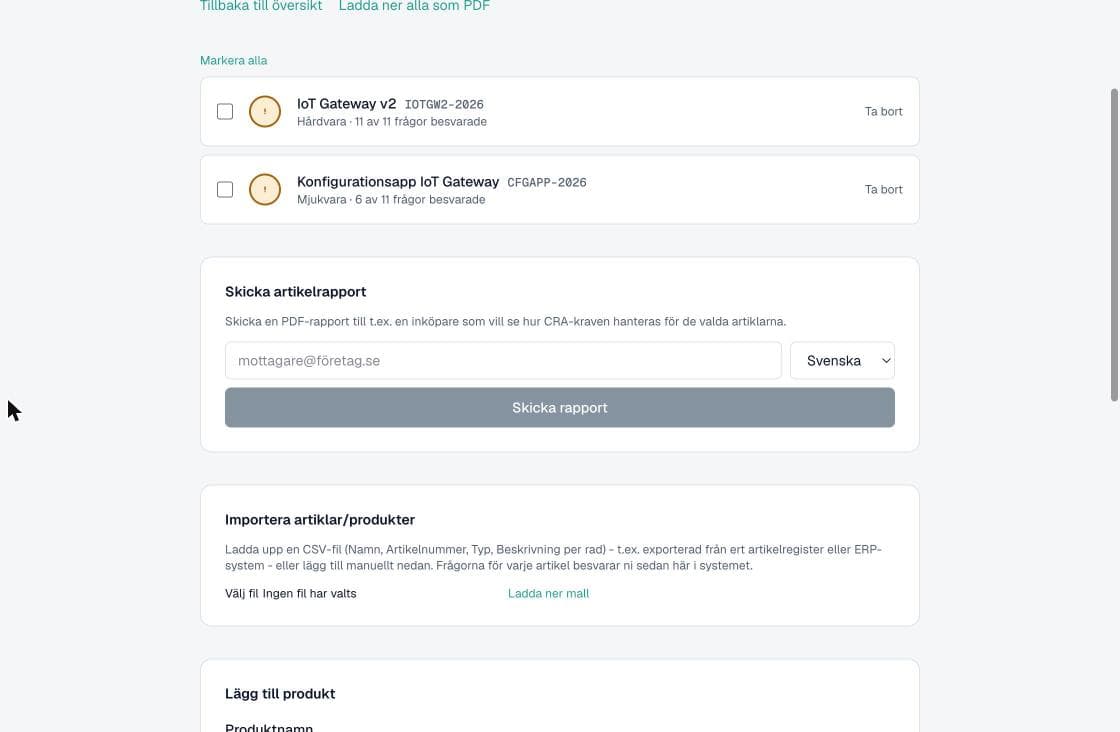
Tillverkar eller säljer ni produkter med digitala element gör CRA-modulen (tillval) en gapanalys per artikel, med en riskklassificering enligt CRA. En färdig PDF-rapport kan skickas direkt till en inköpare som vill se hur kraven hanteras. Artiklar kan importeras från ert artikelregister eller ERP-system via CSV.
Leverantörskedjan
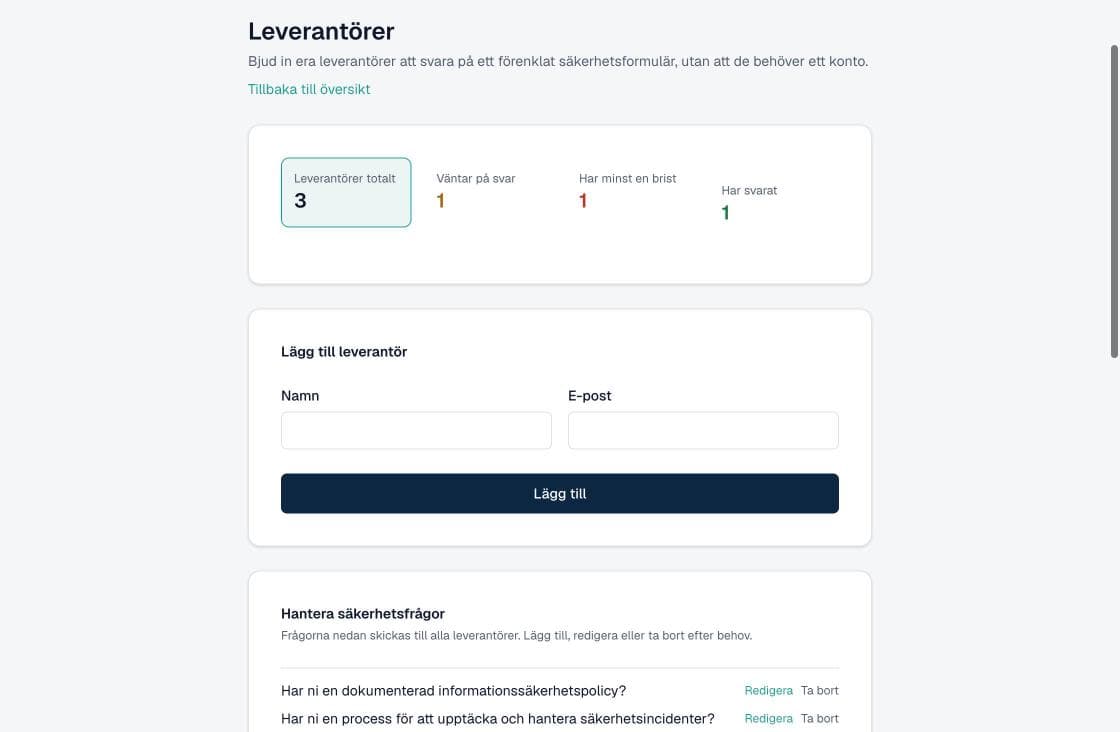
NIS2 kräver att ni har koll på era leverantörers säkerhet. I Nisenta bjuder ni in dem att svara på ett kort säkerhetsformulär - utan att de behöver ett konto. Ni ser direkt vilka som svarat, vilka som har en brist och vilka ni väntar på.
Incidenthantering
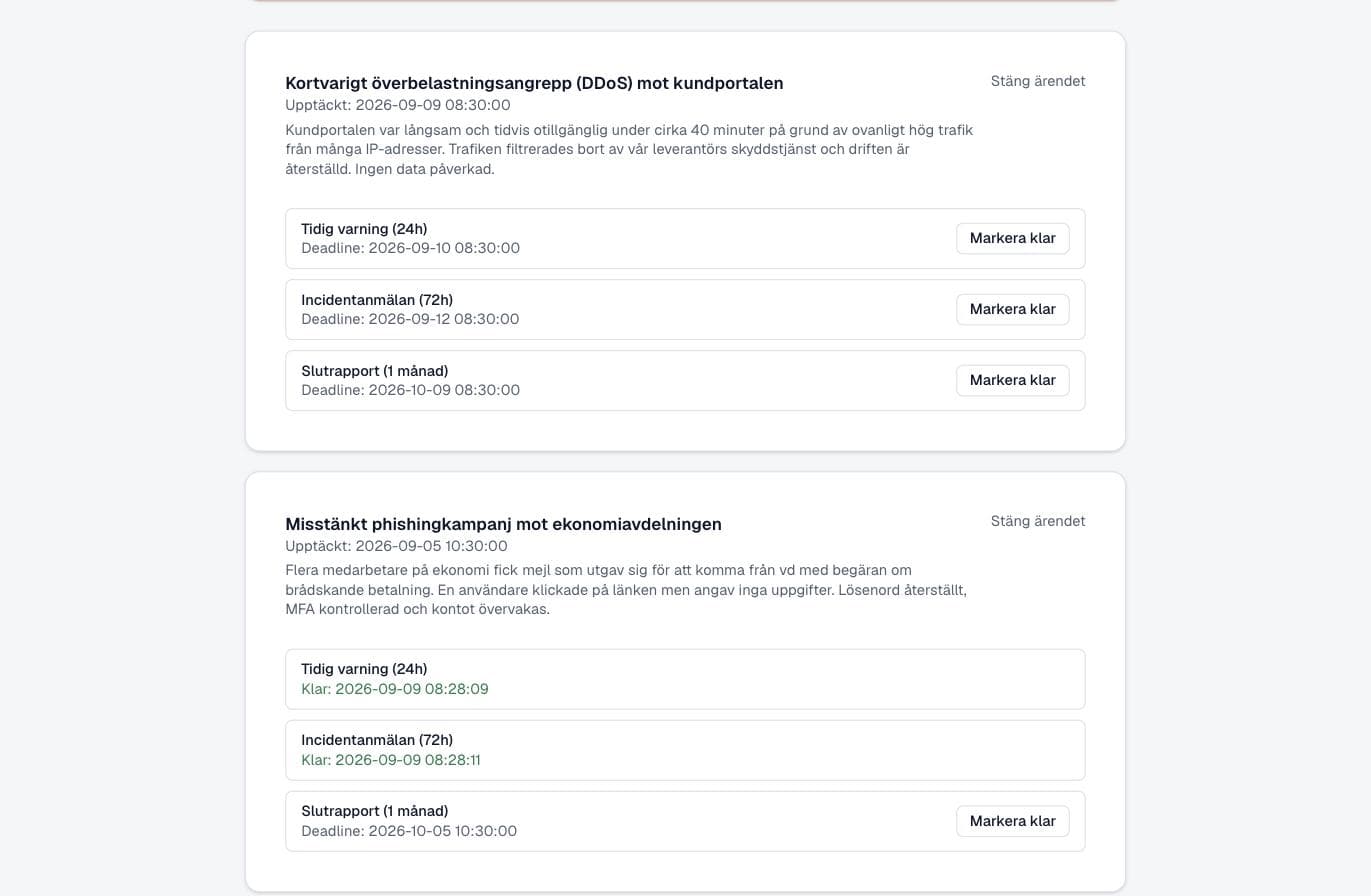
Vid en incident loggar ni den och Nisenta håller reda på NIS2:s tre tidsfrister: tidig varning inom 24 timmar, incidentanmälan inom 72 timmar och slutrapport inom en månad. Personuppgiftsincidenter loggas separat med GDPR:s 72-timmarsfrist till IMY. Systemet gör inte anmälan åt er - men ni tappar inte bort en deadline, och allt är dokumenterat efteråt.
Säkerhetsutbildning
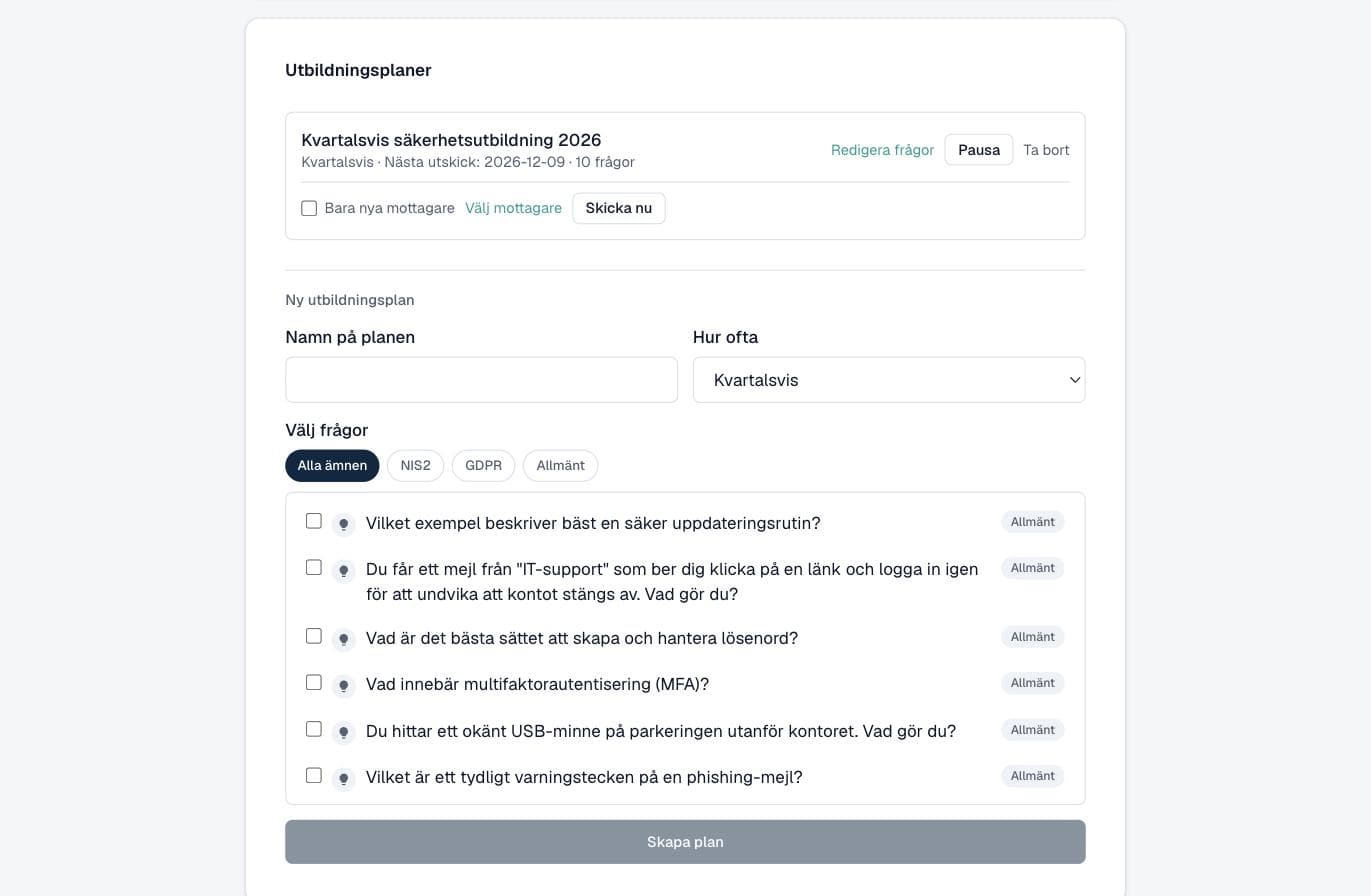
Bygg en utbildningsplan och skicka återkommande säkerhetsquiz till personalen - med färdiga frågor om NIS2, GDPR och allmän cyberhygien, eller egna. Ni laddar upp mottagare via CSV och följer resultatet: vilka som genomfört och snittresultat. Utbildningsbevis som håller vid tillsyn.
Uppföljning över tid
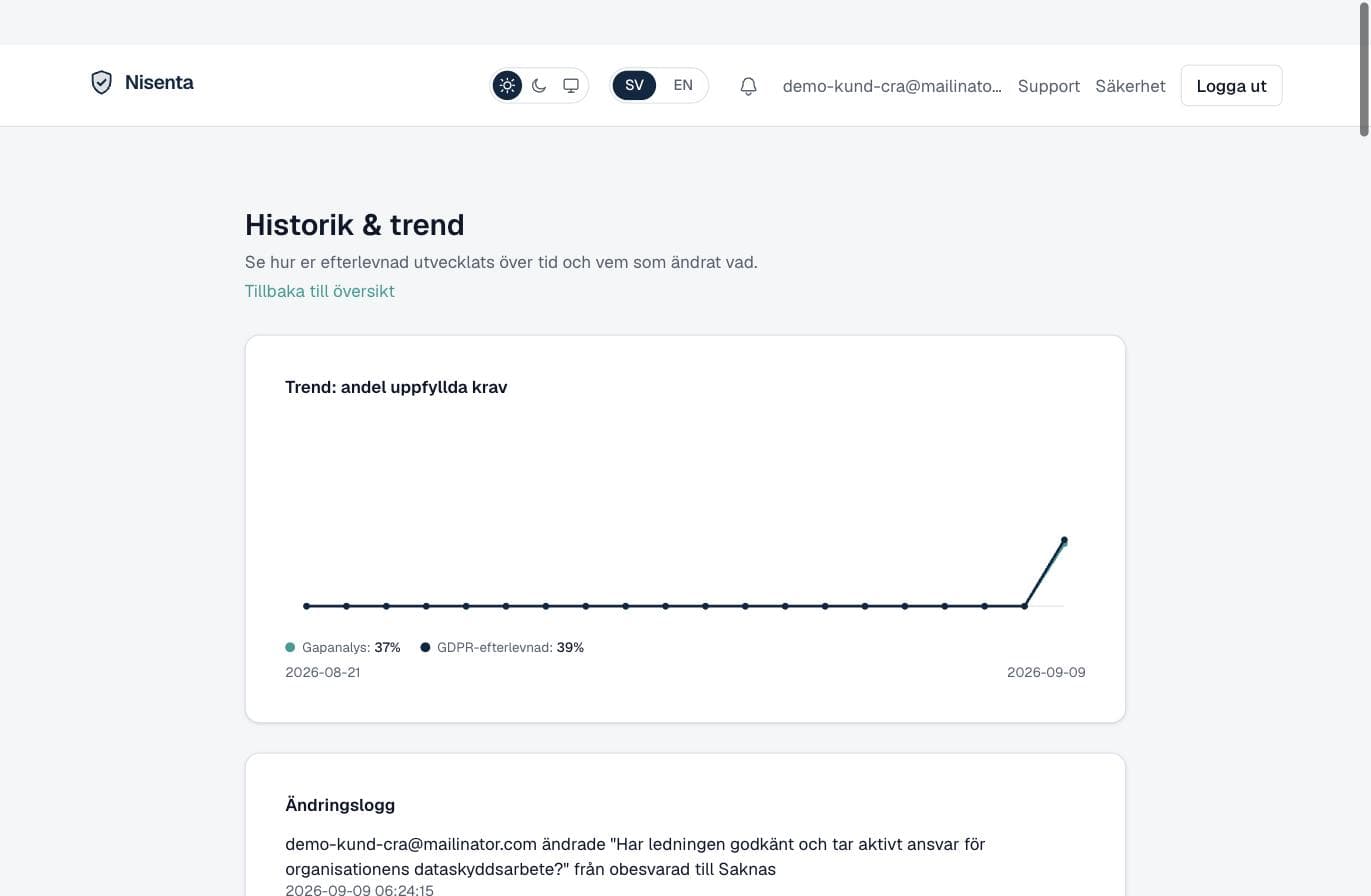
NIS2 är inte ett engångsprojekt. Trendkurvan visar hur er efterlevnad utvecklas, ändringsloggen visar vem som ändrat vad och när, och en återkommande avstämning påminner er att hålla svaren aktuella. Det är den dokumenterade historiken en tillsynsmyndighet vill se.
Bevisa efterlevnad
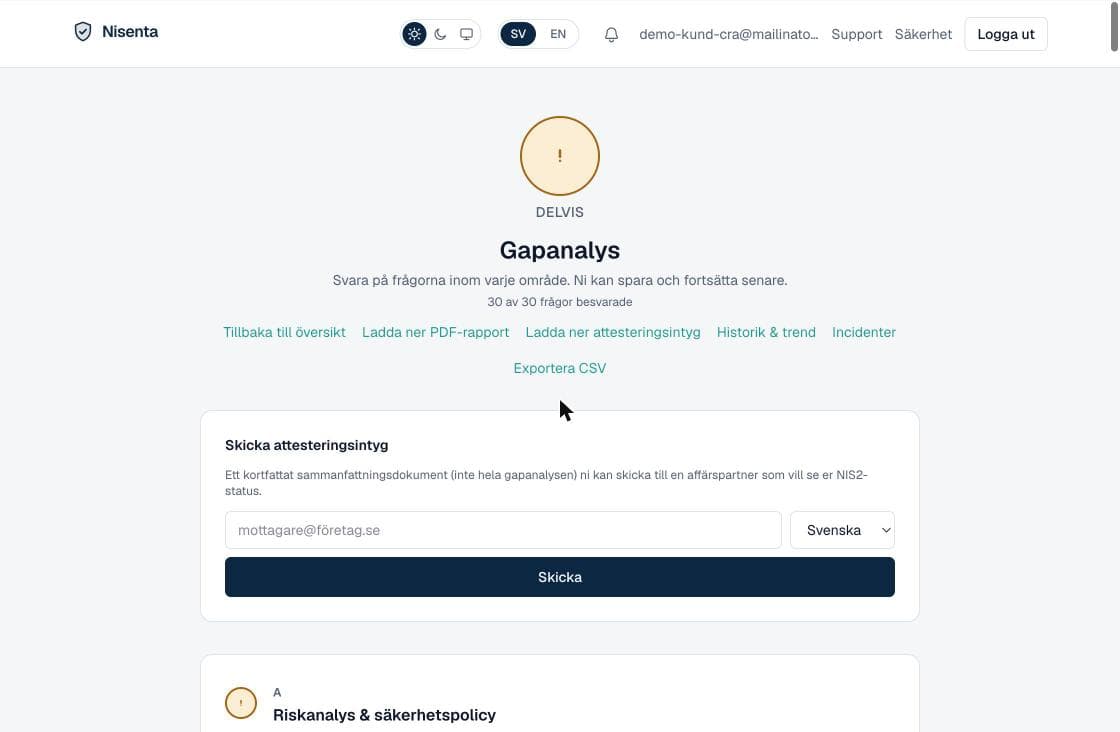
Allt arbete går att visa upp. Ladda ner en PDF-rapport eller ett attesteringsintyg för hela gapanalysen, exportera till CSV, eller skicka ett kortfattat sammanfattningsdokument - på svenska eller engelska - till en affärspartner, kund eller er styrelse som vill se er NIS2-status.
Inställningar och team
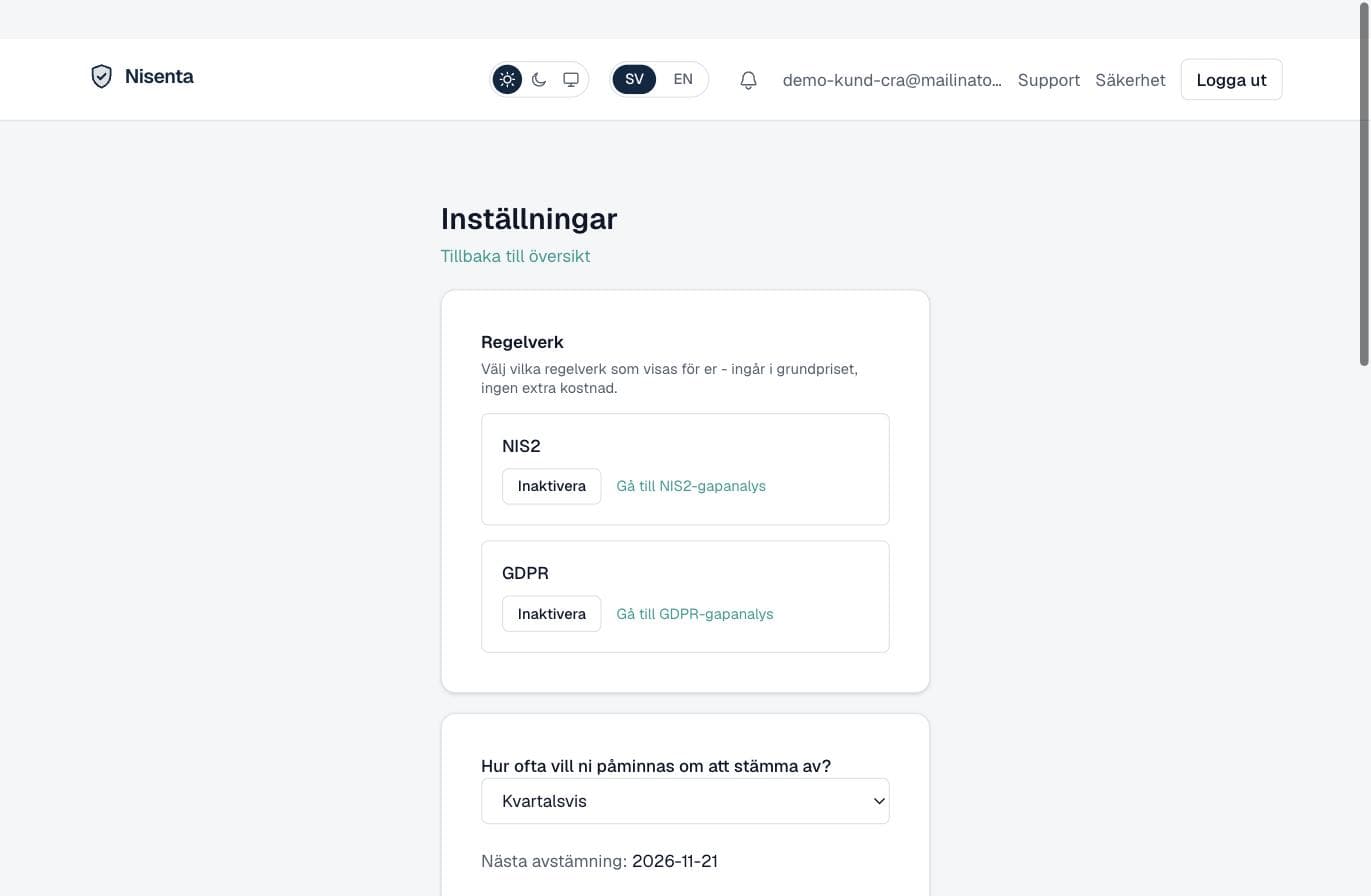
Under Inställningar väljer ni regelverk (ingår i grundpriset), hur ofta ni vill påminnas om avstämning och om CRA-modulen ska vara på. Ni bjuder in kollegor till teamet så att ansvaret kan delas - och tilldelas - internt.
Vill ni se det med er egen verksamhet?
Att komma igång som kund tar några minuter. Ni väljer regelverk, svarar i den takt ni hinner och bygger efterlevnaden steg för steg - utan konsultarvode.
Guiden beskriver Nisentas funktioner och är inte juridisk rådgivning. Vilka krav som gäller just er verksamhet avgörs av sektor, storlek och er egen bedömning.