Kontinuerlig NIS2- och GDPR-efterlevnad, utan konsultarvode
Gapanalys mot NIS2 artikel 21 och GDPR, säkerhetsutbildning för personalen, periodisk avstämning och leverantörsuppföljning – i en plattform.
Osäker om ni omfattas? Gör vårt 1-minuters självtest →Från 990 kr/mån, ingen bindningstid. Se alla priser
NIS2 och GDPR ingår i grundpriset. Säljer eller tillverkar ni produkter med digitala element? Vår CRA-modul (Cyber Resilience Act) finns som tillägg.
Efterlevnadskarta
- NIS2Artikel 21 · tio kravområdenIngår
- GDPRRättslig grund, rättigheter, biträdesavtalIngår
- CRAProdukter med digitala elementTillägg
Så här ser det ut
Riktiga vyer ur plattformen, med exempeldata från ett demoföretag.
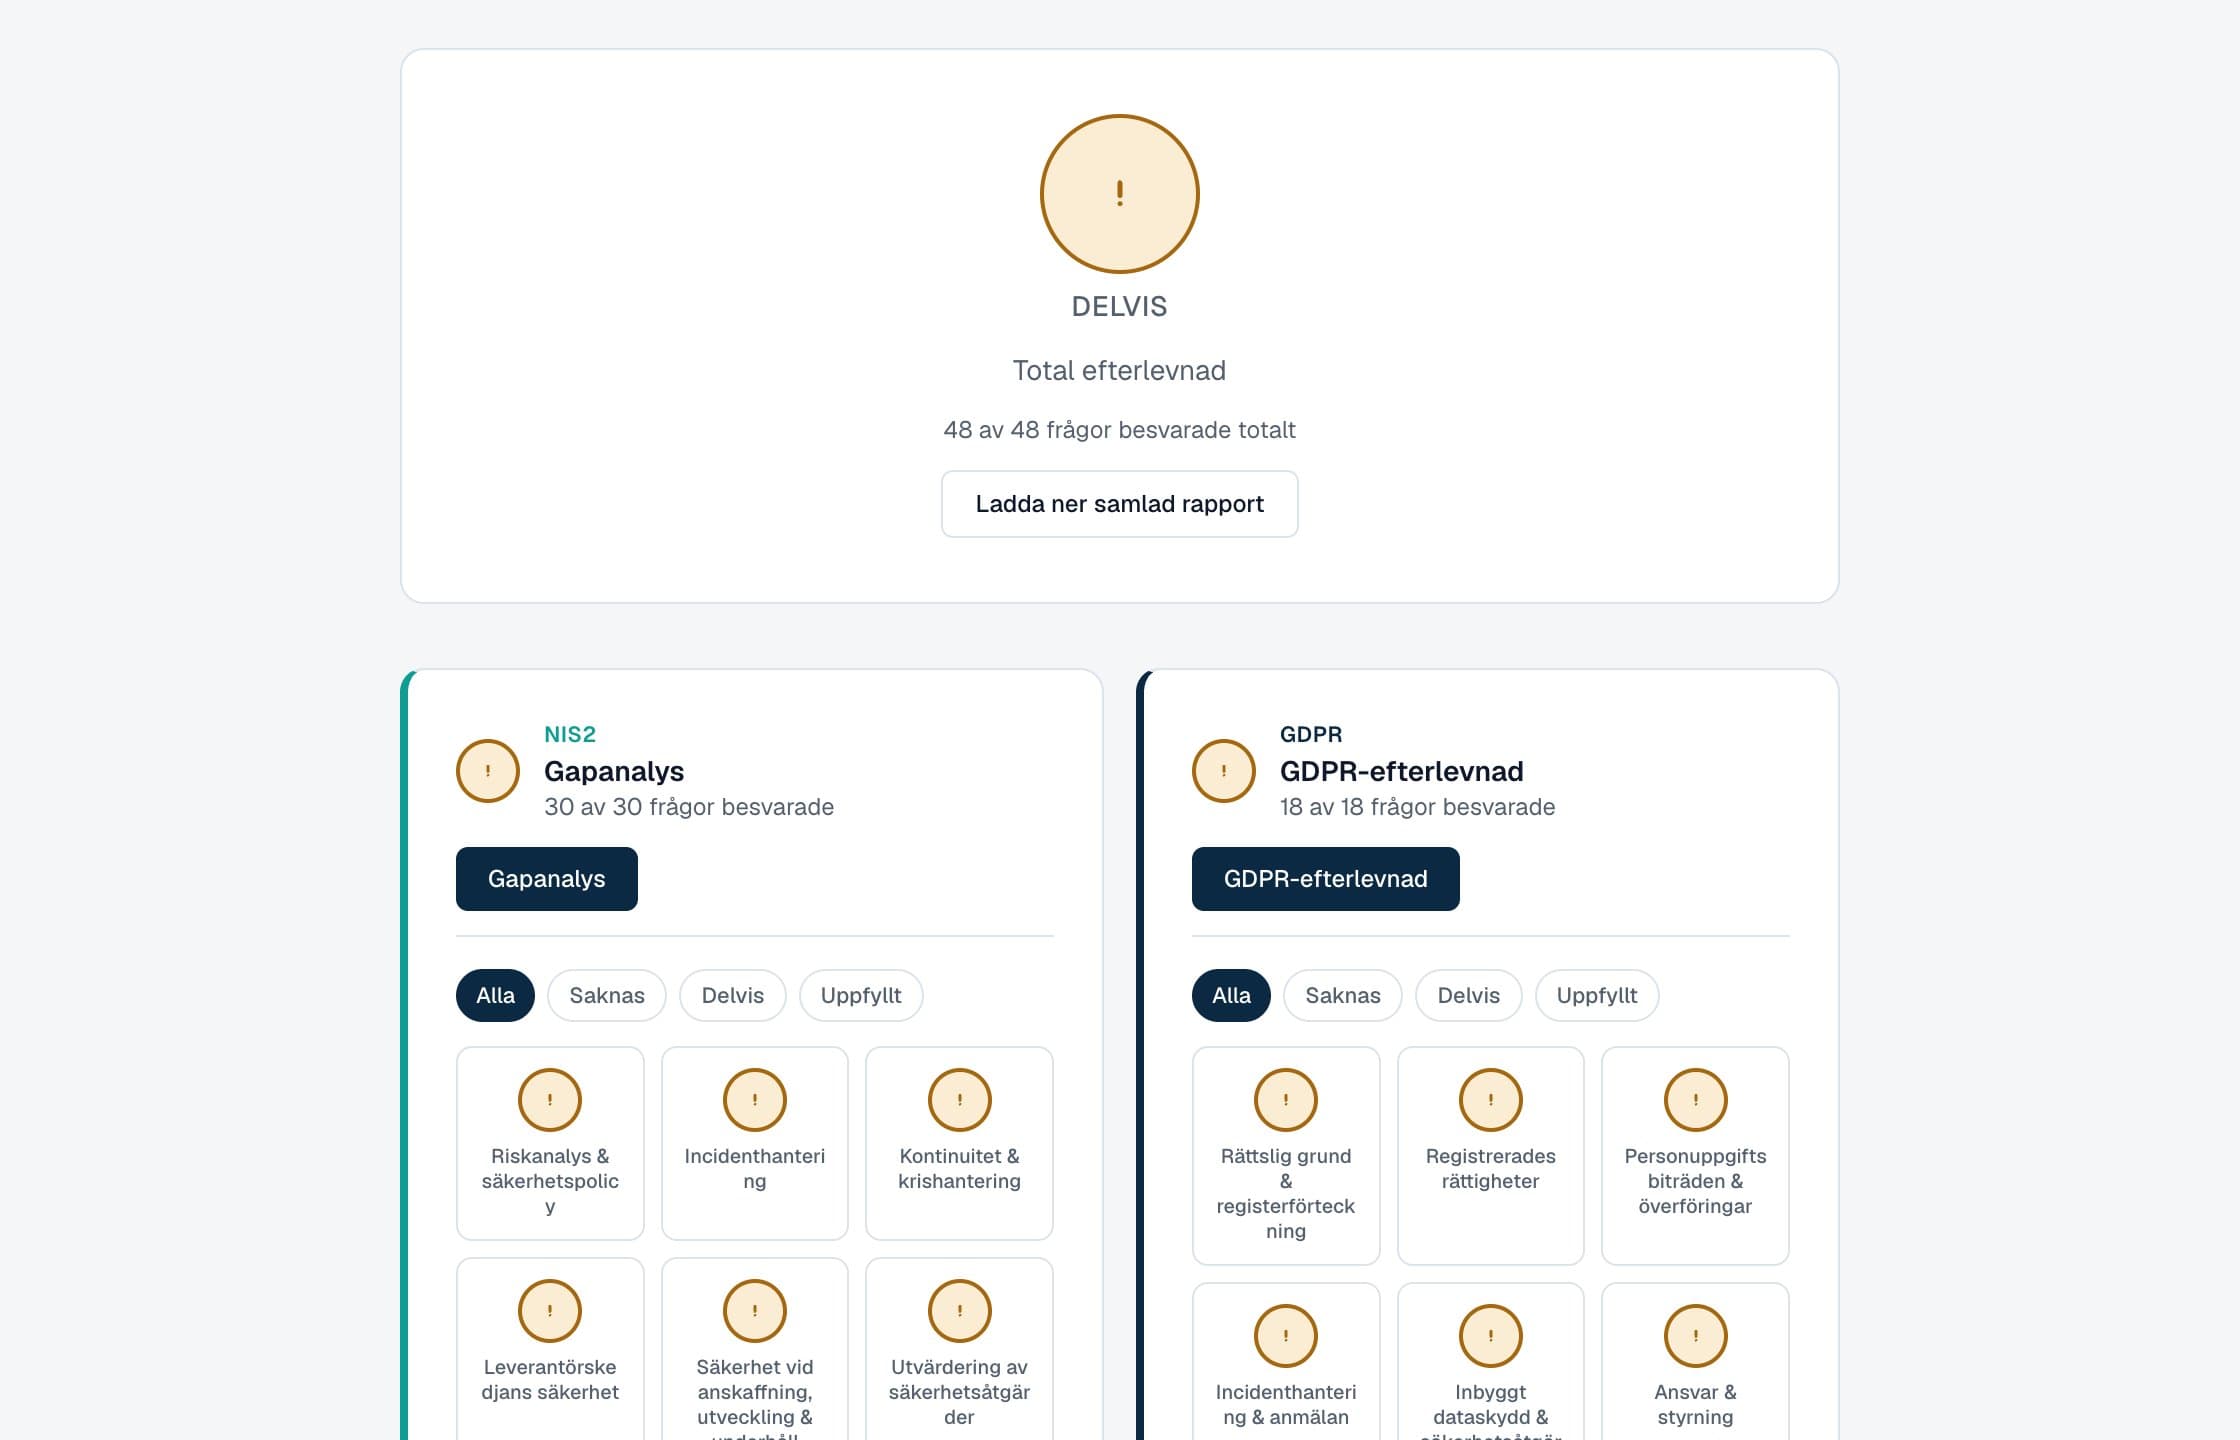
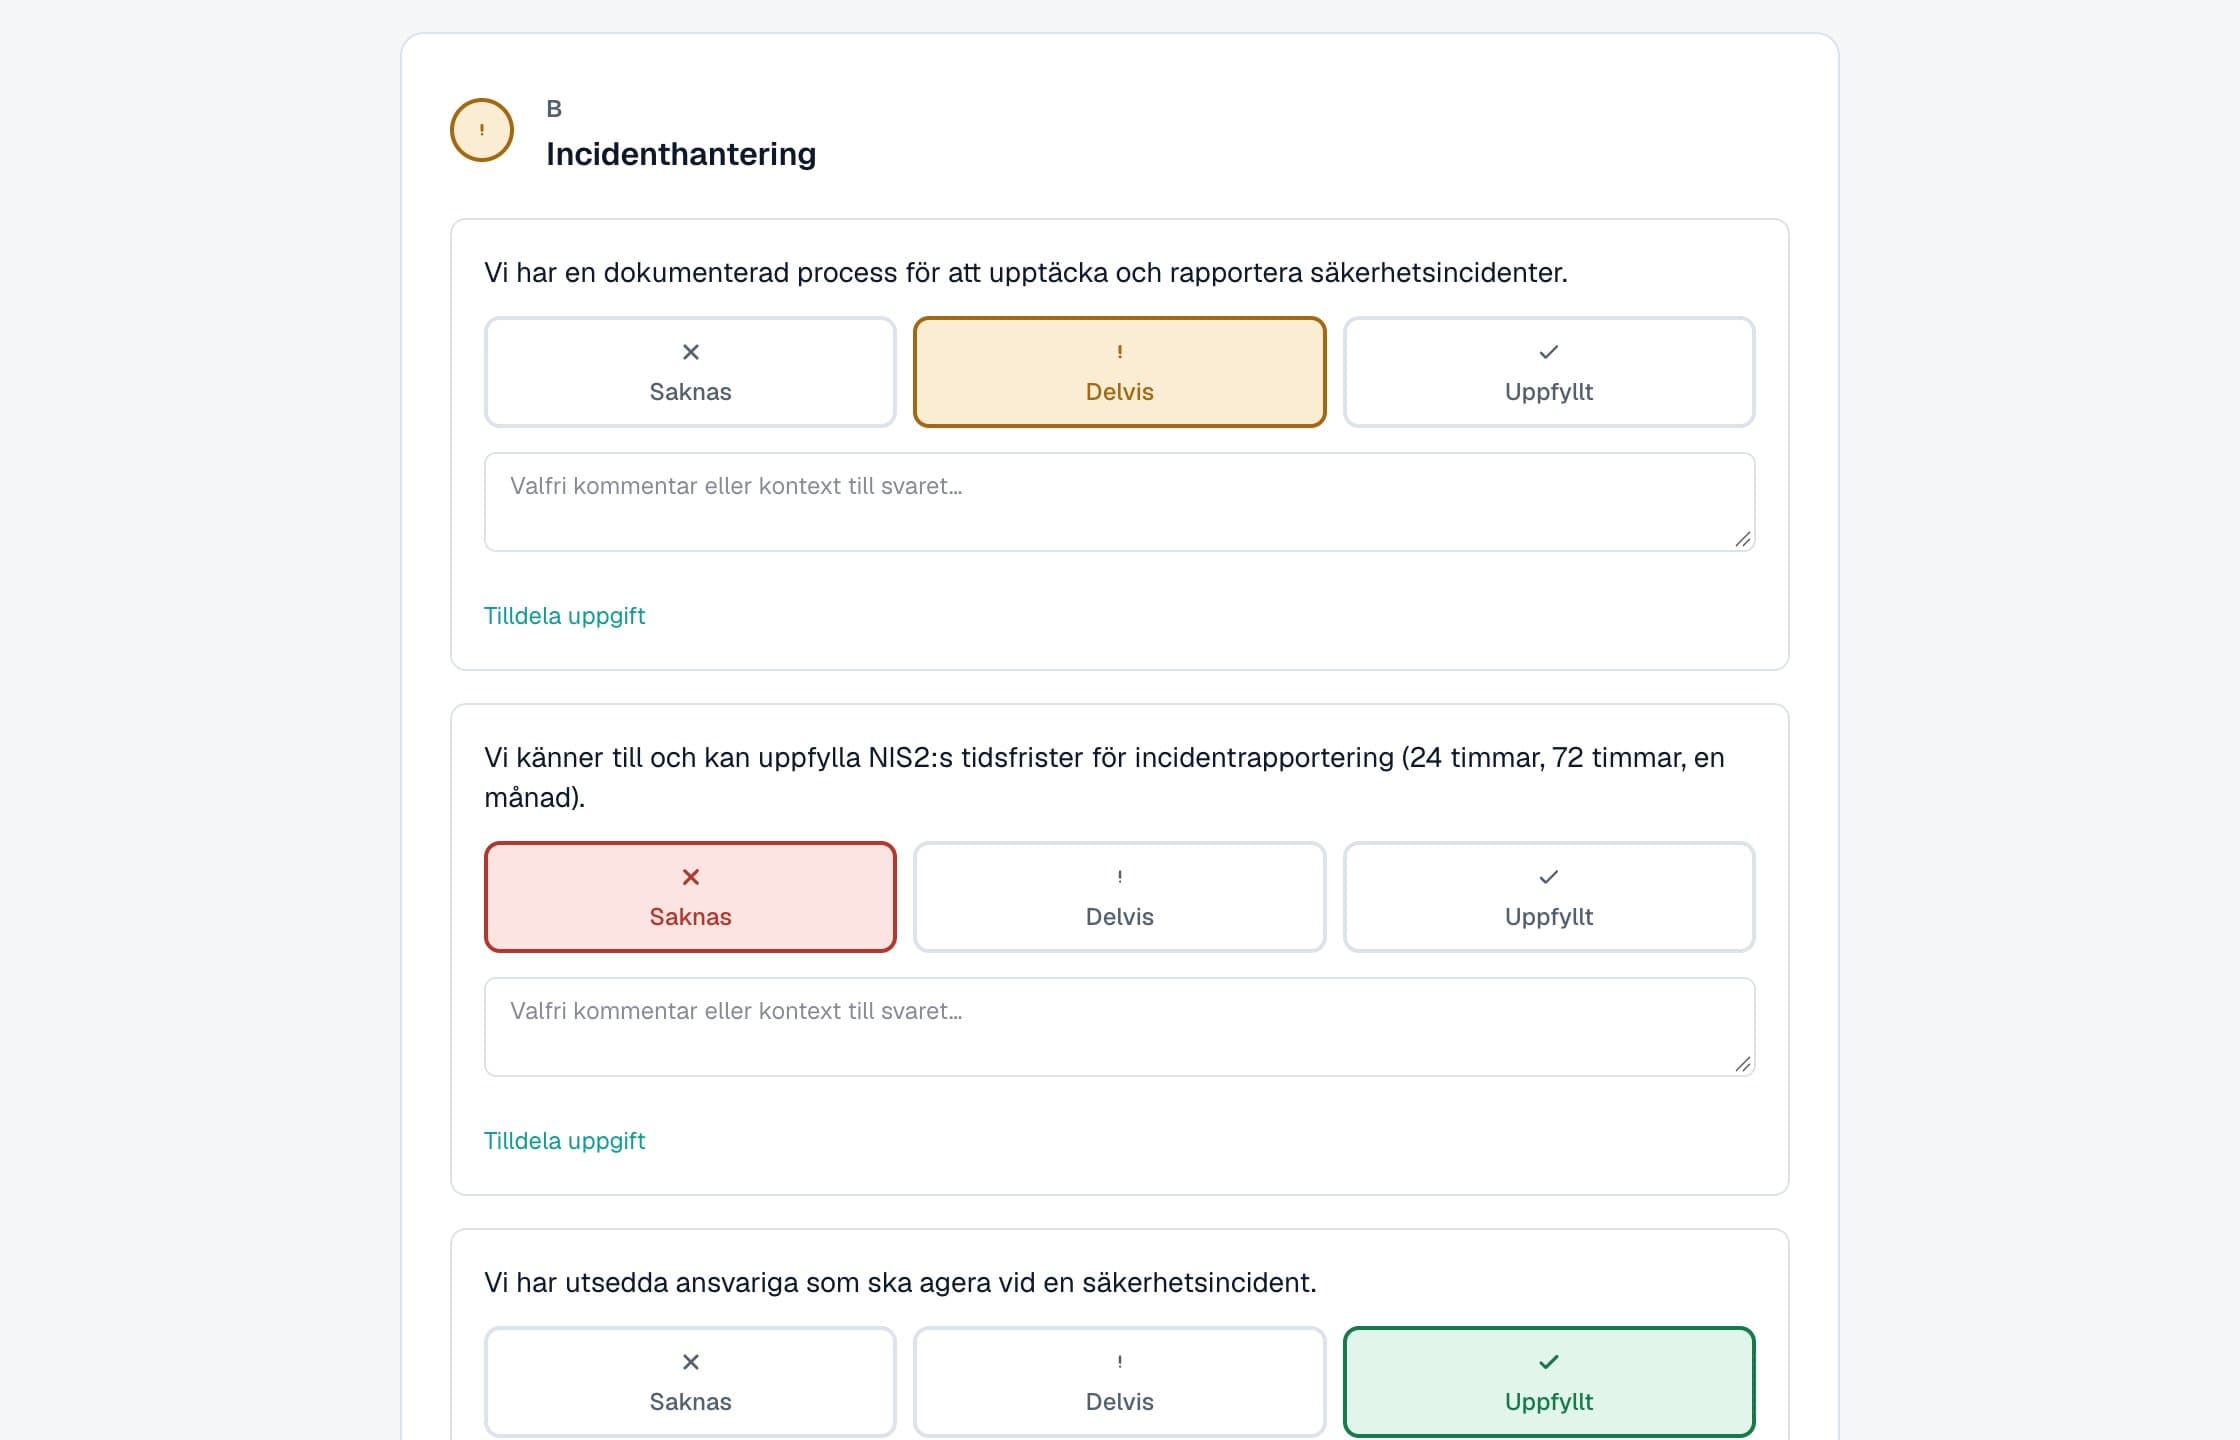
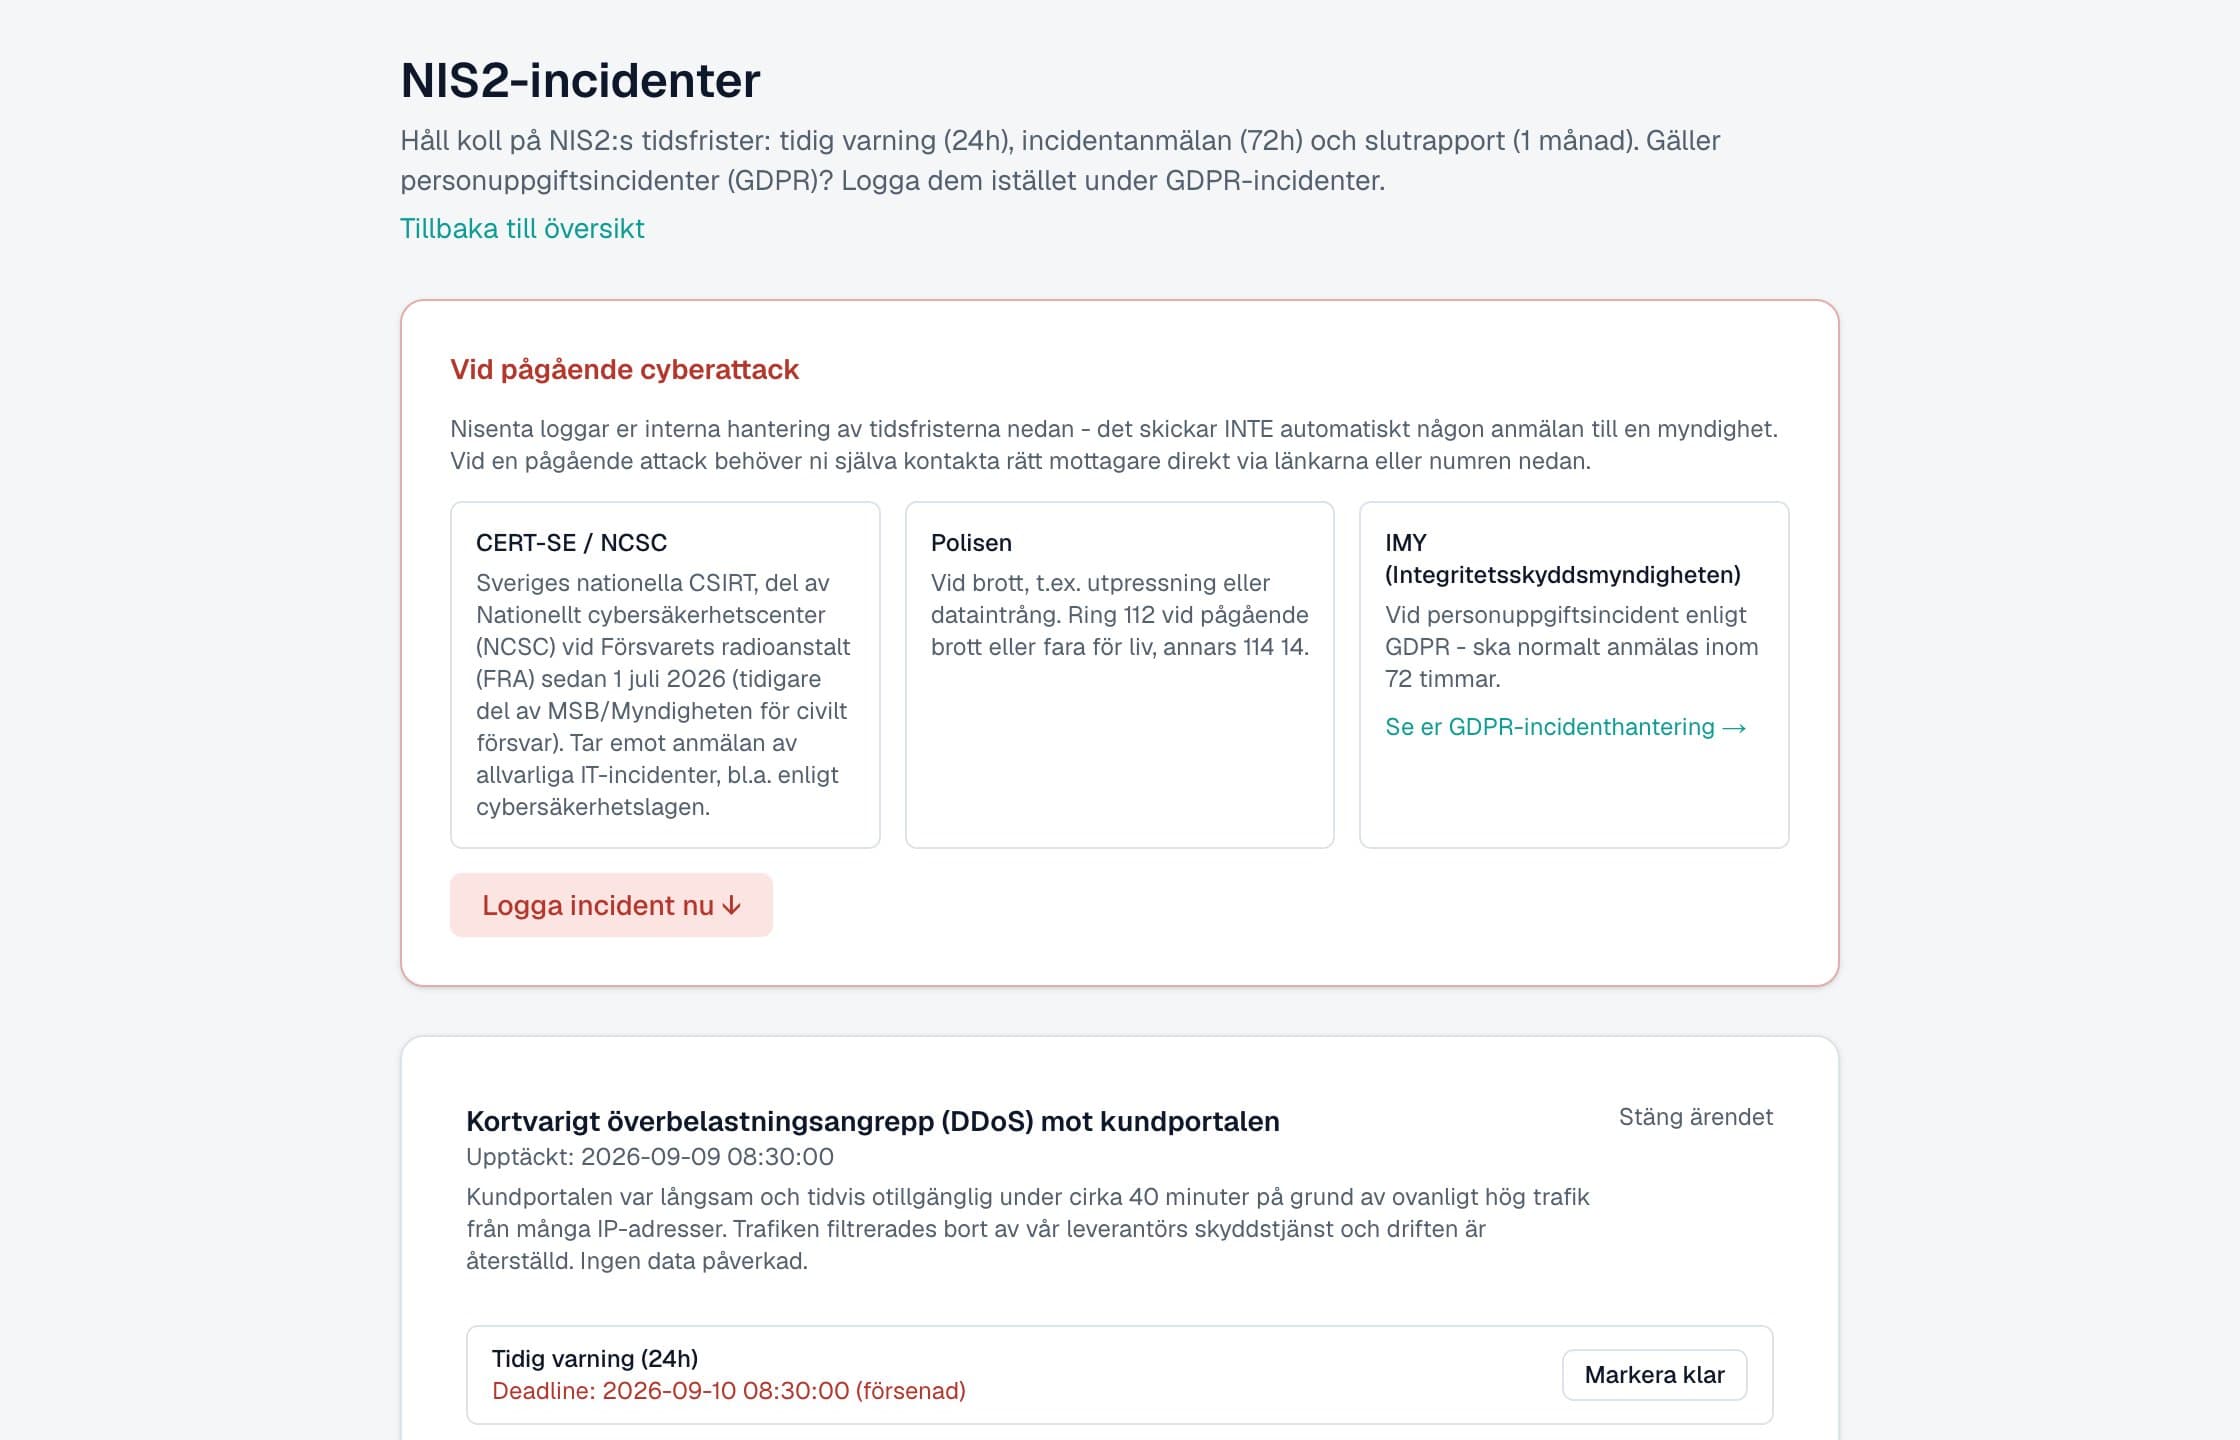
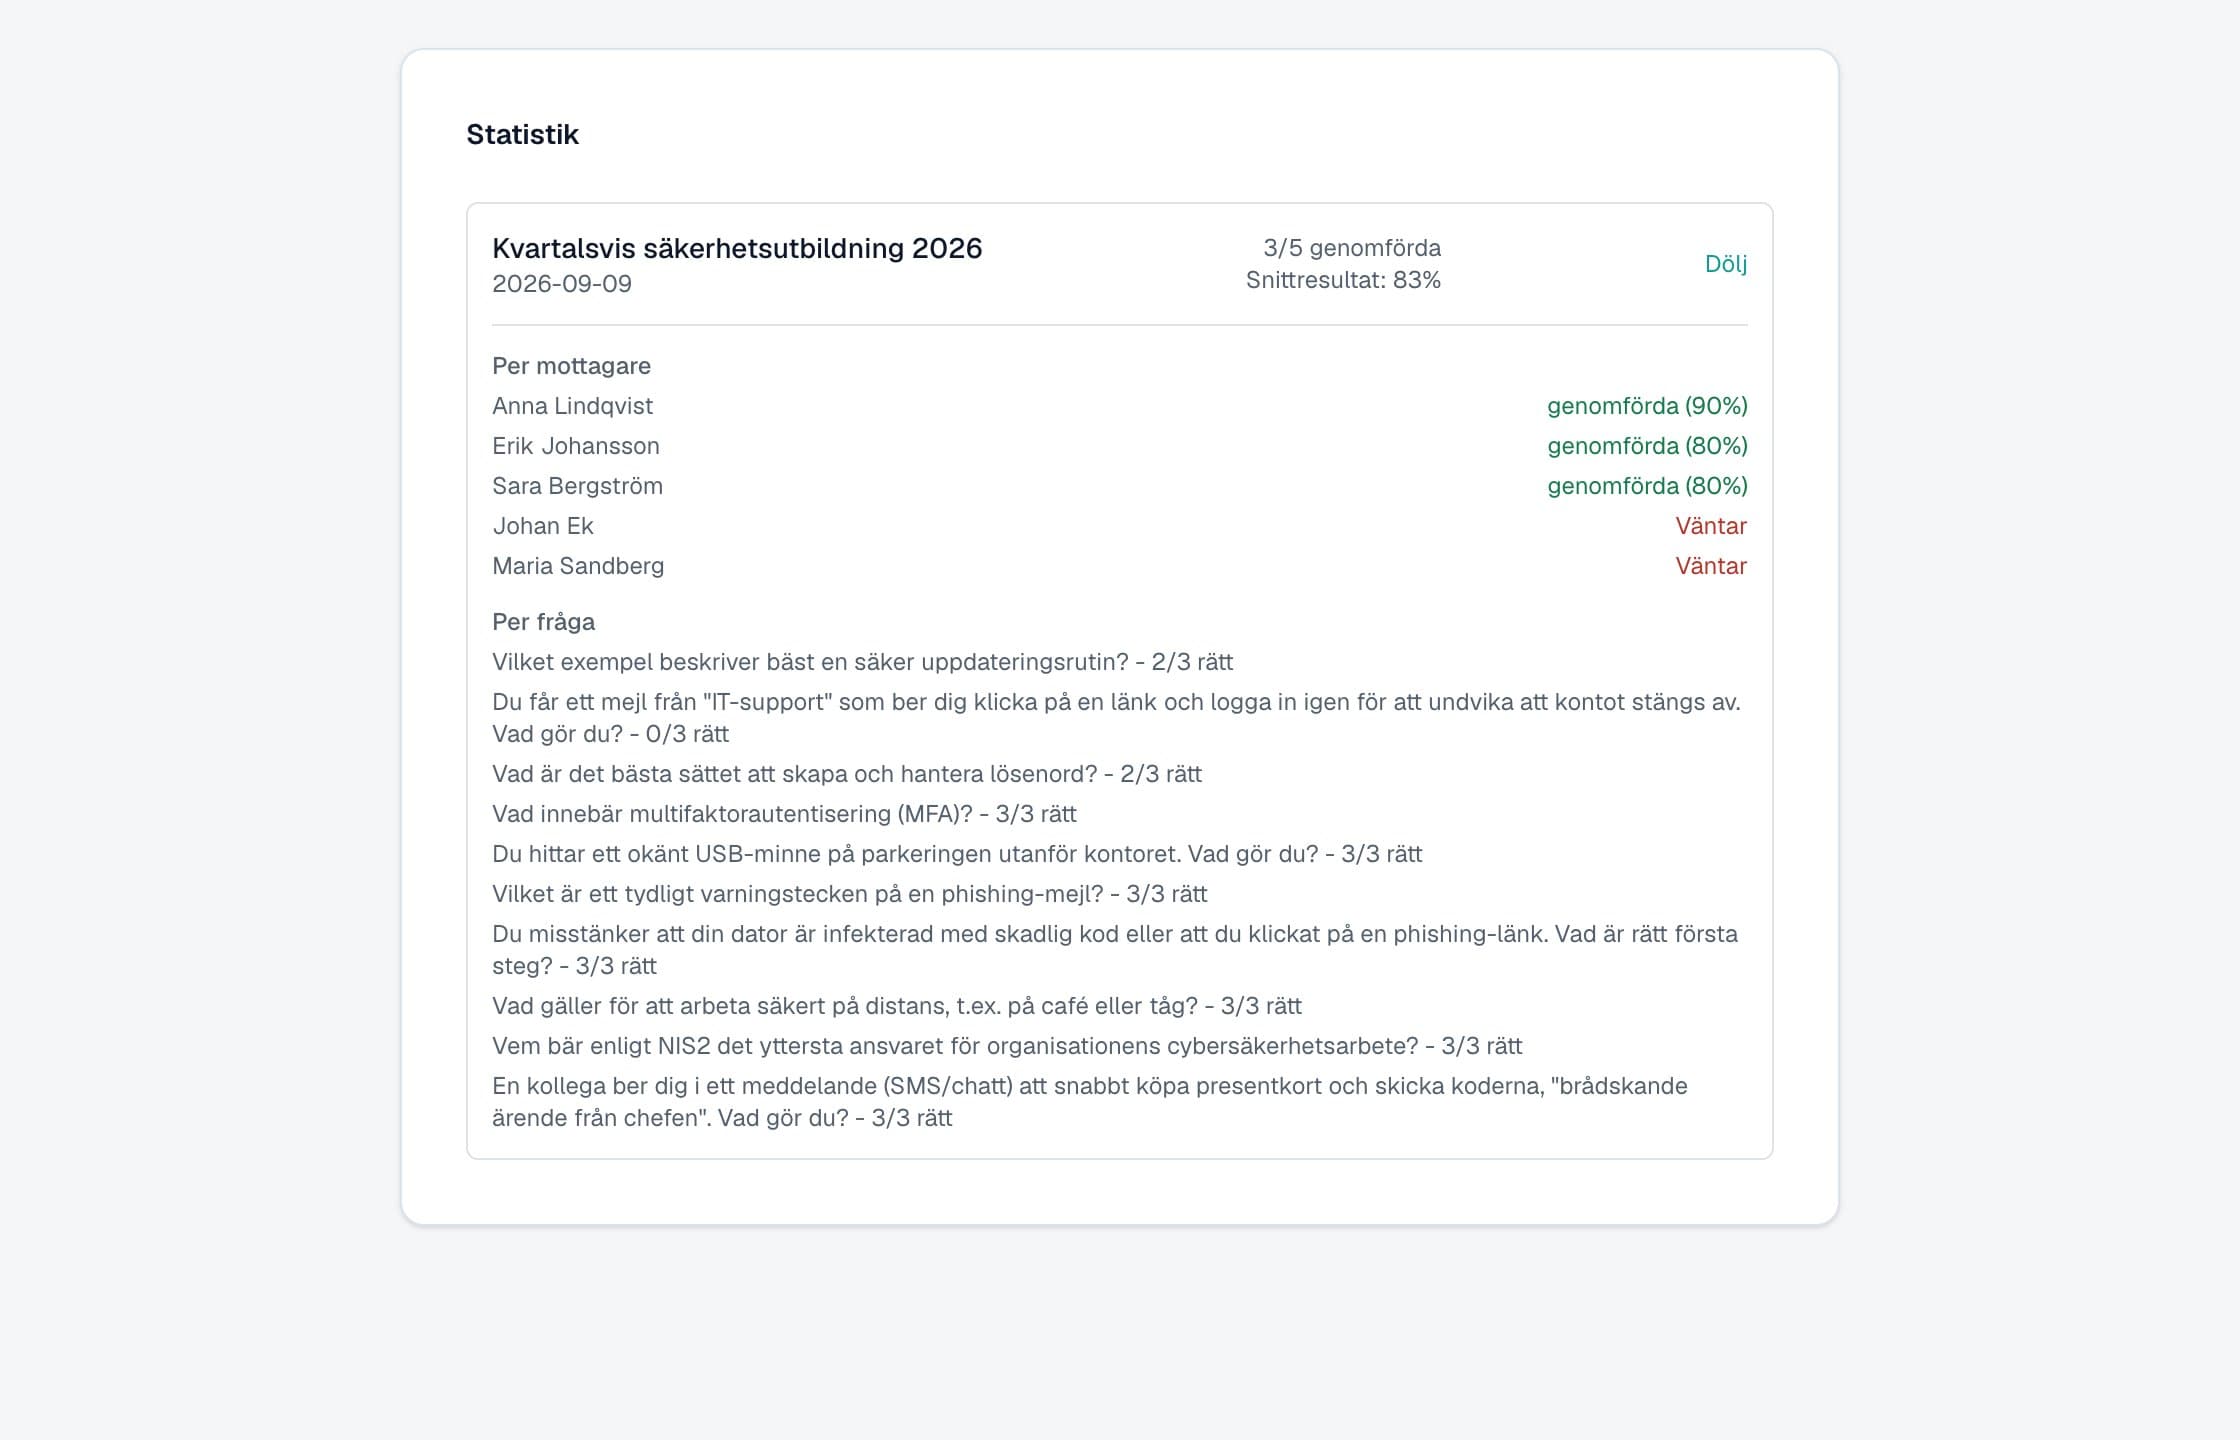
Översikt. Status per regelverk i en vy.
Varför det inte kan vänta
NIS2 och GDPR är inte frivilliga rekommendationer - de är lag, med verkliga konsekvenser för bolaget och för er som sitter i ledningen.
- 0 hIncident upptäcks
- 24 hTidig varning (NIS2)
- 72 hFormell anmälan (NIS2) · anmälan till IMY (GDPR)
Personligt ansvar för ledningen
Enligt NIS2 ska styrelsen godkänna riskhanteringsåtgärderna och gå utbildning - och kan hållas personligen ansvarig vid grov underlåtenhet.
Höga sanktionsavgifter
Vid bristande efterlevnad kan både NIS2 och GDPR ge mycket dyra böter - avgifterna sätts i relation till bolagets omsättning, inte ett litet fast belopp.
Snäva tidsfrister vid incidenter
NIS2 kräver tidig varning inom 24 timmar och formell anmälan inom 72 timmar. GDPR kräver anmälan till IMY inom 72 timmar. Utan rutin hinner ni inte.
Vad ni får ut av det
Efterlevnad som skapar ordning i vardagen, inte bara ett dokument inför tillsynen.
Mindre administration
Krav, bevis, påminnelser och historik på ett ställe i stället för i mejl och kalkylark.
Förutsägbar kostnad
Fast månadsavgift i stället för konsulttimmar varje gång kraven ändras.
Bättre kontroll
Ni ser direkt vad som saknas, vem som äger det och vad som hänt sedan förra gången.
Enklare styrelserapportering
Ladda ner en samlad rapport när styrelsen eller revisorn frågar.
Allt ni behöver för att visa att ni har koll
Byggt kring de faktiska kraven i regelverken, inte generiska checklistor.
Funktion och regelverk
Gapanalys mot NIS2 artikel 21
Alla tio kravområden - riskanalys, incidenthantering, leverantörskedja, kryptering med mera - med tydlig röd/gul/grön status per område.
- NIS2NIS2
GDPR-efterlevnad i samma vy
Rättslig grund, registrerades rättigheter, biträdesavtal och incidenthantering bedöms i samma motor som NIS2, utan att bli en separat produkt.
- GDPRGDPR
Samlade rapporter på begäran
Ladda ner en PDF-rapport som visar hela läget över NIS2 och GDPR i ett dokument - redo för styrelsemöte eller revision.
- NIS2NIS2
- GDPRGDPR
Säkerhetsutbildning för personalen
Bygg en frågebank, skicka quiz enligt ett återkommande intervall och se svarsfrekvens och resultat per omgång.
- NIS2NIS2
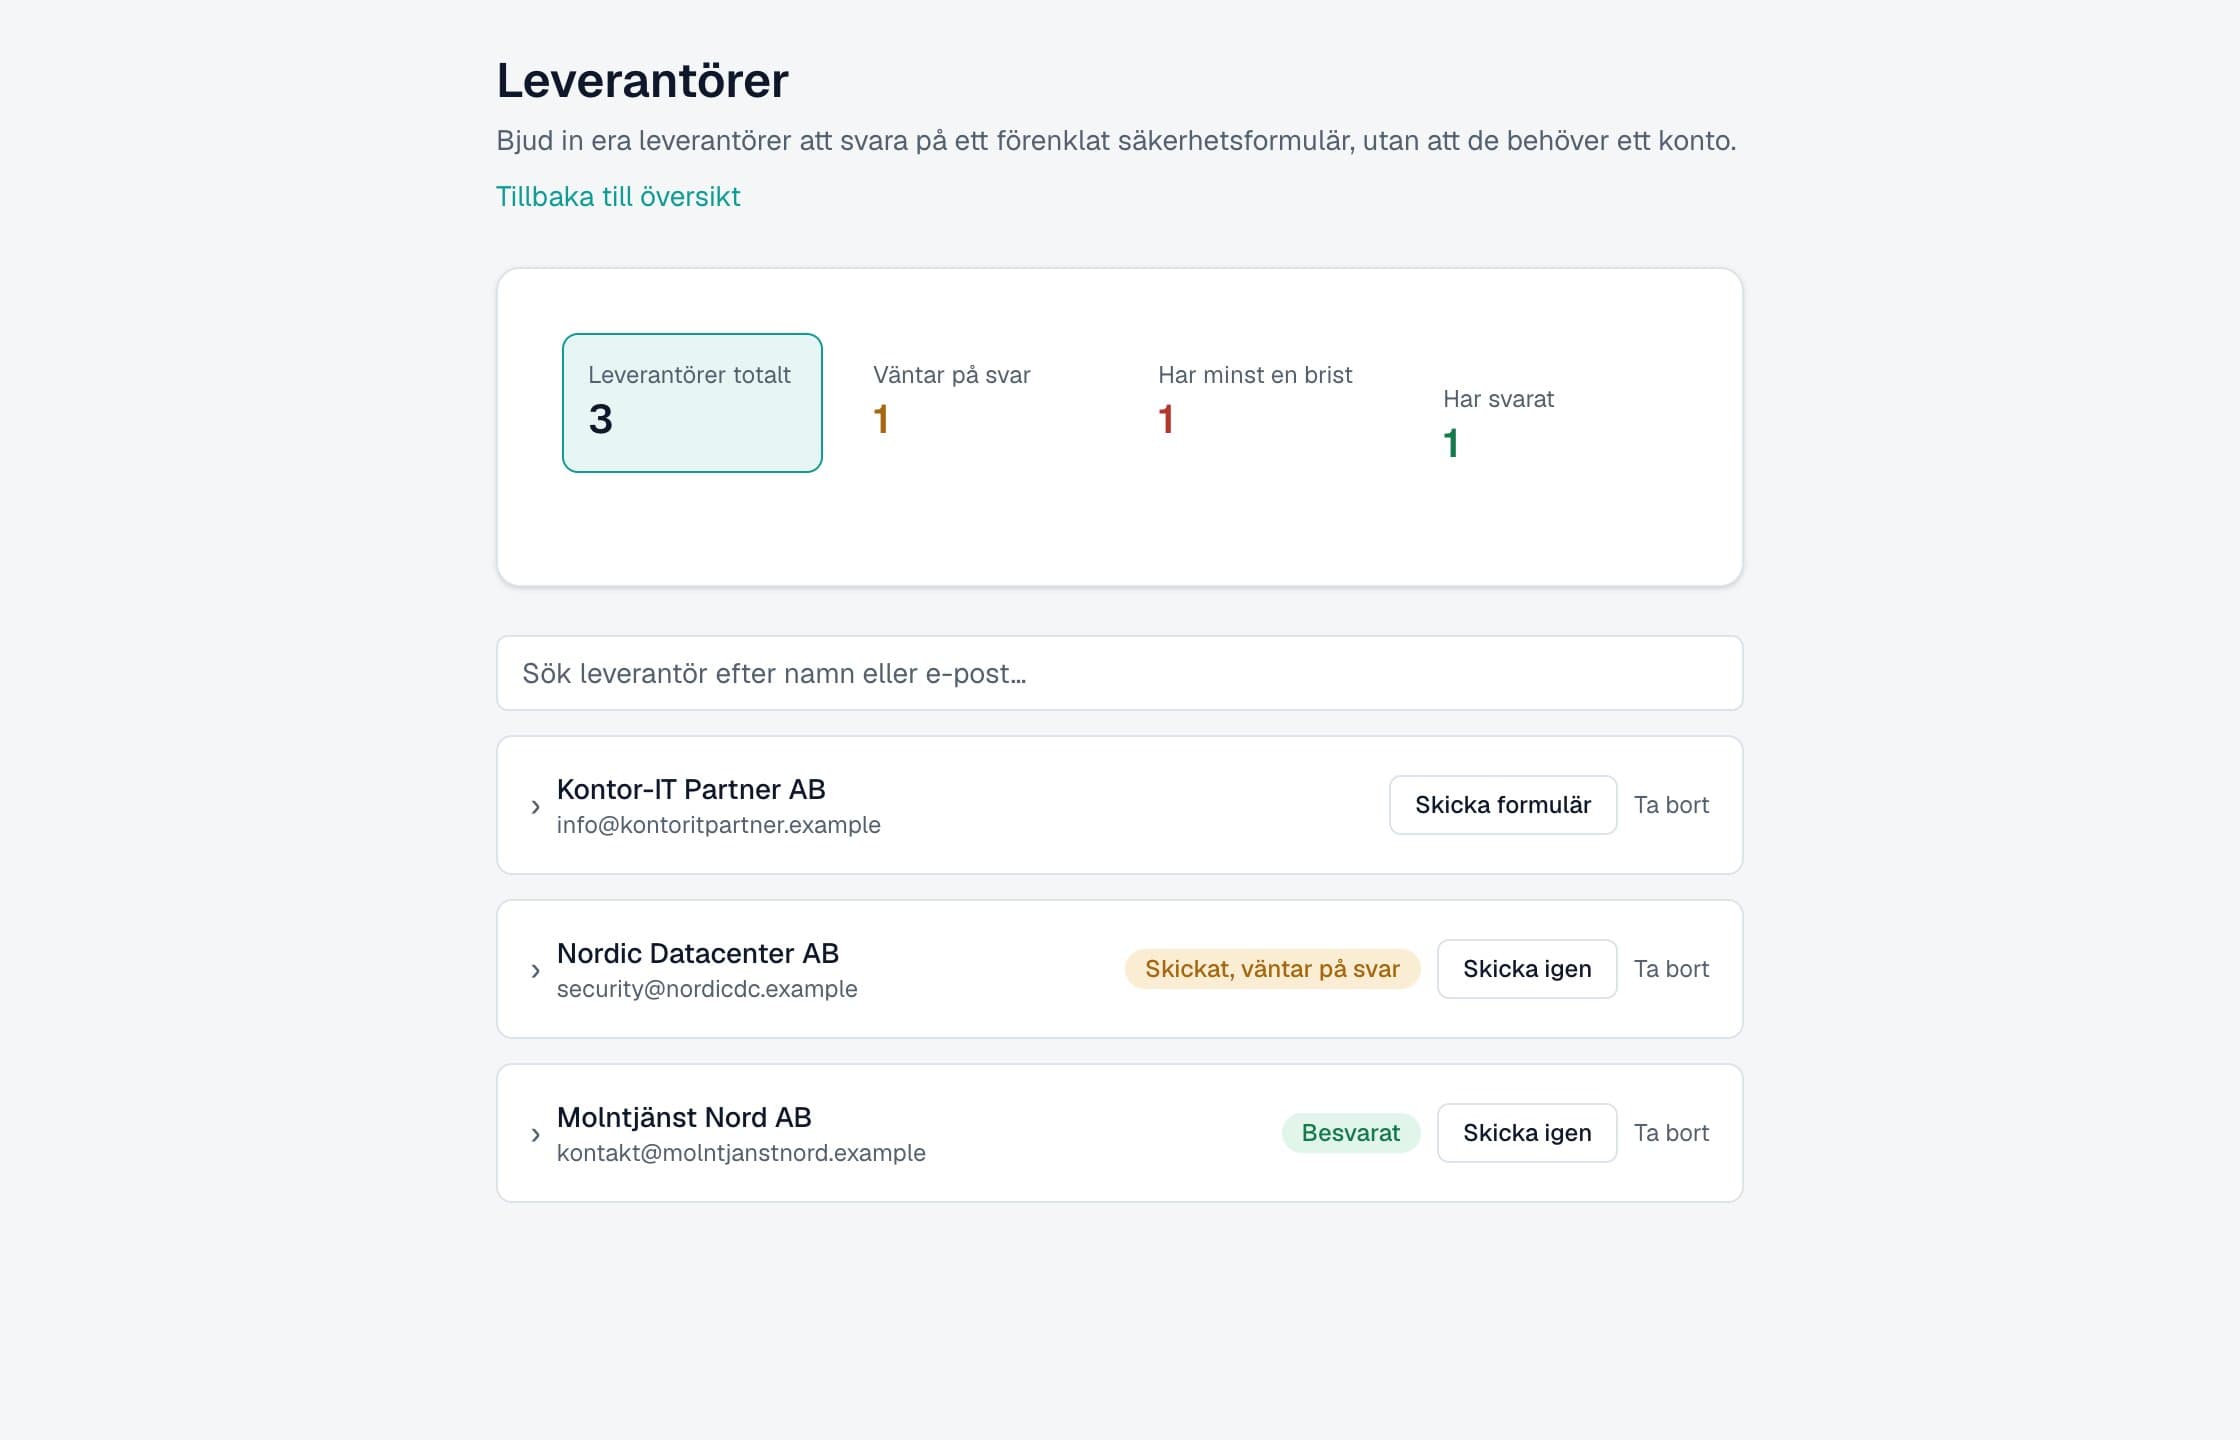
Leverantörsuppföljning
Bjud in era leverantörer att svara på ett förenklat formulär via en engångslänk, utan att de behöver skapa något konto.
- NIS2NIS2
Incidenthantering med rätt kontakter
Snabbkontakter till rätt myndighet och tydliga tidsfrister direkt i plattformen, så ni agerar i tid när något händer.
- NIS2NIS2
- GDPRGDPR
Utökar ni verksamheten kan plattformen växa med er
CRA (Cyber Resilience Act)
Tillägg för er som tillverkar eller säljer produkter med digitala element. Bedöm varje produkt separat mot EU:s produktsäkerhetskrav.
- CRACRA
ISO 27001 / 27002-vägledning
Rekommendationer och kontrollmappning mot gapanalysens kategorier, för er som vill strukturera arbetet enligt ISO-standarden.
Vägledning enligt ISO-standard
Varför Nisenta?
Så skiljer sig de vanligaste sätten att arbeta med NIS2 och GDPR.
Kostnad
NisentaFast, från 990 kr/mån
- Konsult
- Timpris per uppdrag
- Excel
- Gratis, men kostar tid
- Stor GRC-plattform
- Hög licens och införande
Byggd för NIS2 och GDPR
NisentaJa
- Konsult
- Varierar
- Excel
- Nej, ni bygger själva
- Stor GRC-plattform
- Ofta generell
Uppföljning över tid
NisentaJa
- Konsult
- Vid nytt uppdrag
- Excel
- Manuellt
- Stor GRC-plattform
- Ja
Kom igång
NisentaSamma dag
- Konsult
- Veckor
- Excel
- Direkt, men utan struktur
- Stor GRC-plattform
- Månader
| Kriterium | Konsult | Excel | Stor GRC-plattform | Nisenta |
|---|---|---|---|---|
| Kostnad | Timpris per uppdrag | Gratis, men kostar tid | Hög licens och införande | Fast, från 990 kr/mån |
| Byggd för NIS2 och GDPR | Varierar | Nej, ni bygger själva | Ofta generell | Ja |
| Uppföljning över tid | Vid nytt uppdrag | Manuellt | Ja | Ja |
| Kom igång | Veckor | Direkt, men utan struktur | Månader | Samma dag |
Generell jämförelse. Upplägg och priser varierar mellan leverantörer.
Se priserSå fungerar det
Från registrering till en rapport ni kan visa upp - utan konsult och utan kalkylark.
- 01
Registrera bolaget
Skapa ett konto på några minuter, utan installation eller IT-integration.
- 02
Svara på gapanalysen
Markera var ni står per krav: uppfyllt, delvis eller saknas - med möjlighet att bifoga bevis.
- 03
Åtgärda och utbilda
Tilldela uppgifter till rätt person och skicka ut säkerhetsutbildning enligt ett återkommande intervall.
- 04
Rapportera
Ladda ner en samlad rapport när ni behöver visa upp läget - internt eller för en revisor.
Redo att komma igång?
Registrera ert bolag idag, eller bli återförsäljare och hjälp era kunder bli redo för NIS2 och GDPR.